CyberSEG360°: Cybersecurity auf dem Prüfstand der Praxis
KI, SOC, Identitäten, Automatisierung oder Post-Quanten-Kryptografie: An der CyberSEG360° 2026 wurden die Technologien vor allem mit den Realitäten aus der Praxis konfrontiert.
Künstliche Intelligenz hält Einzug in Tools, Entwicklung und Security Operations. Infrastrukturen werden zunehmend automatisiert. Mit KI-Agenten entstehen neue Identitäten. Und längerfristig bereitet sich die Kryptografie bereits auf die Post-Quanten-Ära vor.
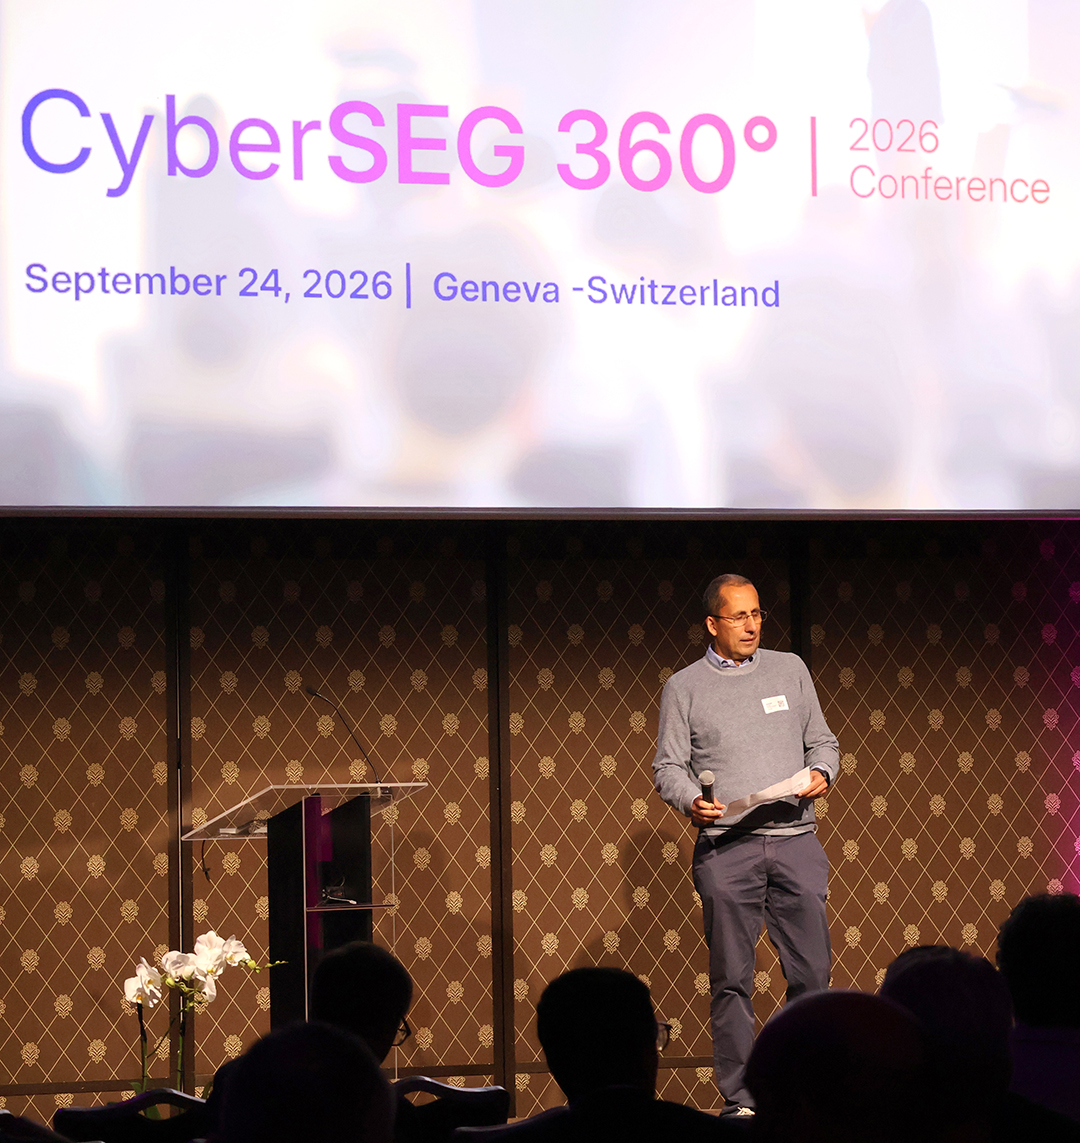
All diese Themen hätten leicht zu einer Aneinanderreihung von Prognosen führen können. An der CyberSEG360° 2026, die Swiss Expert Group am 24. September in Genf durchführte, war der Ansatz ein anderer: von konkreten Anwendungsfällen ausgehen, zeigen, was bereits funktioniert, testen, vorausplanen und auch die Grenzen betrachten.
Einen Tag lang teilten Ingenieure, Architekten und Cybersecurity-Spezialisten ihre Erfahrungen und Überlegungen zu konkreten Herausforderungen – ob bereits in der Praxis erlebt oder erst im Entstehen. Dabei zeichnete sich über alle Sessions hinweg ein roter Faden ab: Die Technologien entwickeln sich rasant, doch viele Antworten beruhen nach wie vor auf bewährten Grundlagen.
KI findet ihren Platz in der Cybersecurity.
KI war erwartungsgemäss sehr präsent. Auf offensiver Seite lassen sich damit etwa bestimmte Aufklärungsaufgaben oder die Suche nach Schwachstellen beschleunigen. Auf defensiver Seite kann sie helfen, eine Angriffsfläche zu kartieren, Threat-Intelligence-Informationen zu extrahieren, Erkennungsregeln zu generieren oder bestimmte Analysen zu beschleunigen.
extrahieren, Erkennungsregeln zu generieren oder bestimmte Analysen zu beschleunigen. Statt eines Umbruchs, bei dem die Maschine den Analysten nach und nach ersetzt, zeigten die vorgestellten Fälle eine differenziertere Rollenverteilung.
In einem SOC bietet KI beispielsweise bereits interessante Möglichkeiten, um Informationen anzureichern und zu analysieren, bestimmte Aufgaben zu automatisieren oder grössere Volumen zu bewältigen. Doch der spezifische Kontext jeder Umgebung, die Analyse komplexer Fälle oder eine kritische Containment-Entscheidung erfordern weiterhin menschliche Expertise.
Dasselbe gilt für die Entwicklung. Coding-Assistenten ermöglichen es, mehr Code in kürzerer Zeit zu erstellen. Die Folge: Die Herausforderung verlagert sich teilweise von der Produktion hin zur Überprüfung. Die an der CyberSEG360° vorgestellte Antwort kombiniert isolierte Umgebungen, Kontrolle der Abhängigkeiten, SAST und SCA, gehärtete Pipelines, SBOM, Signierung von Artefakten und menschliches Review. KI kann selbst beim Pre-Review und bei der Triage unterstützen, während die endgültige Entscheidung beim Menschen bleibt.
Was sich verändert, ist also nicht unbedingt die Natur aller Sicherheitsprobleme. Es sind auch ihr Ausmass und die Geschwindigkeit, mit der sie auftreten.
Wenn Agenten ins Informationssystem einziehen.
Besonders deutlich wird diese Entwicklung bei KI-Agenten. Sobald ein Agent Tools nutzen, Daten abfragen oder APIs aufrufen kann, werden Sicherheitsfragen sehr konkret: Welche Identität verwendet er? Auf welche Ressourcen hat er Zugriff? Mit welchen Privilegien? Und wie werden diese Rechte entzogen, wenn sie nicht mehr benötigt werden?
Nicht-menschliche Identitäten gab es schon lange vor der KI: Service-Accounts, Workloads, Tokens oder Zertifikate gehören bereits zum Alltag der IAM-Teams. Agenten fügen ihrer Governance eine neue Dimension hinzu. Die an der CyberSEG360° angesprochenen Risiken sind denn auch bekannt: persistente Secrets, übermässige Privilegien, wiederverwendete Identitäten oder unzureichendes Offboarding.
Die offensiven Demonstrationen lieferten eine weitere Perspektive. In einer LLM-basierten Anwendung werden Anweisungen und Daten im selben Kontext verarbeitet. Ein über ein RAG-System abgerufenes Dokument kann daher unerwünschte Anweisungen enthalten. Zu den vorgestellten Gegenmassnahmen gehören: Anwendungsfälle abschotten, das Least-Privilege-Prinzip anwenden, Zugriffe kontrollieren, Ein- und Ausgaben filtern und bei Aktionen mit grosser Tragweite eine menschliche Validierung beibehalten.
Mit anderen Worten: neue Systeme, aber Sicherheitsprinzipien, die erstaunlich vertraut bleiben.
Automatisieren, ohne die Übersicht zu verlieren.
Derselbe Pragmatismus zeigte sich auch bei den Infrastrukturthemen.
Eine Demonstration zur Automatisierung ging beispielsweise von einem sehr operativen Anwendungsfall aus: der Verwaltung von WAF-Policies. Je mehr Umgebungen und Änderungen es gibt, desto schneller stossen manuelle Abläufe an ihre Grenzen – insbesondere dann, wenn Konsistenz und Nachvollziehbarkeit gewährleistet sein müssen.
Software Configuration Management und Configuration as Code ermöglichen es dann, Konfigurationen zu versionieren, Änderungen zu steuern, ihre Historie aufzubewahren und zu einem früheren Zustand zurückzukehren.
Das vorgestellte Ziel war jedoch nicht, jede Entscheidung zu automatisieren. Repetitive Abläufe können von Tools übernommen werden, während sich der Operator auf Aufgaben konzentriert, bei denen seine Expertise den grössten Mehrwert bringt: False Positives antizipieren, eine Policy anpassen oder einen Vorfall bearbeiten.
Dieselbe Überlegung setzte sich beim Thema Cloud fort. Reversibilität wurde dort nicht als Entscheidung dargestellt, einen Anbieter zu verlassen, sondern als Fähigkeit, die Wahlfreiheit zu behalten. Und das geht weit über den Export von Daten hinaus: Auch Identitäten, Integrationen, Berechtigungen und vor allem die geschäftlichen Nutzungen müssen erhalten bleiben. Ein Ansatz, der dazu einlädt, zuerst in Fähigkeiten zu denken – kommunizieren, zusammenarbeiten, teilen, entscheiden – und erst dann in Produkten.
Auch die Entwicklungen von morgen vorbereiten.
Nicht alle an der CyberSEG360° diskutierten Veränderungen schreiten im gleichen Tempo voran. Die Post-Quanten-Kryptografie bewegt sich in einem deutlich längeren Zeithorizont.
Statt darüber zu spekulieren, wann ein Quantencomputer verfügbar sein wird, der bestimmte heutige Mechanismen infrage stellen könnte, konzentrierte sich der vorgestellte Ansatz auf das, was Organisationen bereits heute tun können: ihre Zertifikate, Schlüssel, Protokolle und kryptografischen Abhängigkeiten identifizieren und anschliessend festlegen, was sich ändern muss.
Die vorgeschlagene Roadmap umfasst somit Governance, Inventarisierung, Risikopriorisierung, Zertifikats- und Schlüsselmanagement sowie die schrittweise Einführung neuer kryptografischer Mechanismen.
Ein sehr konkreter Umgang mit einer langfristigen Herausforderung: Ohne auf den «Q-Day» zu warten, können CIOs und Sicherheitsverantwortliche bereits heute mit der Vorbereitung des Übergangs beginnen.
Neue Technologien, sehr konkrete Fragen.
Am Ende des Tages hat die CyberSEG360° keine einzelne Technologie hervorgebracht, die die Cybersecurity im Alleingang neu definieren würde. Die Erkenntnis ist interessanter als das.
KI, Agenten, Cloud, Kubernetes, Automatisierung, Entwicklung oder Post-Quanten-Kryptografie: Hinter der Vielfalt der Themen kehren dieselben Herausforderungen immer wieder. Die Übersicht über die eigenen Umgebungen behalten, Zugriffe beherrschen, wissen, was man automatisiert und warum, und menschliche Expertise dort erhalten, wo sie unverzichtbar bleibt.
Genau das haben auch die Demos und Erfahrungsberichte des Tages gezeigt: Jenseits von Trends und technologischen Versprechen führt die Umsetzung in die Praxis schnell zu sehr konkreten Sicherheitsentscheidungen.
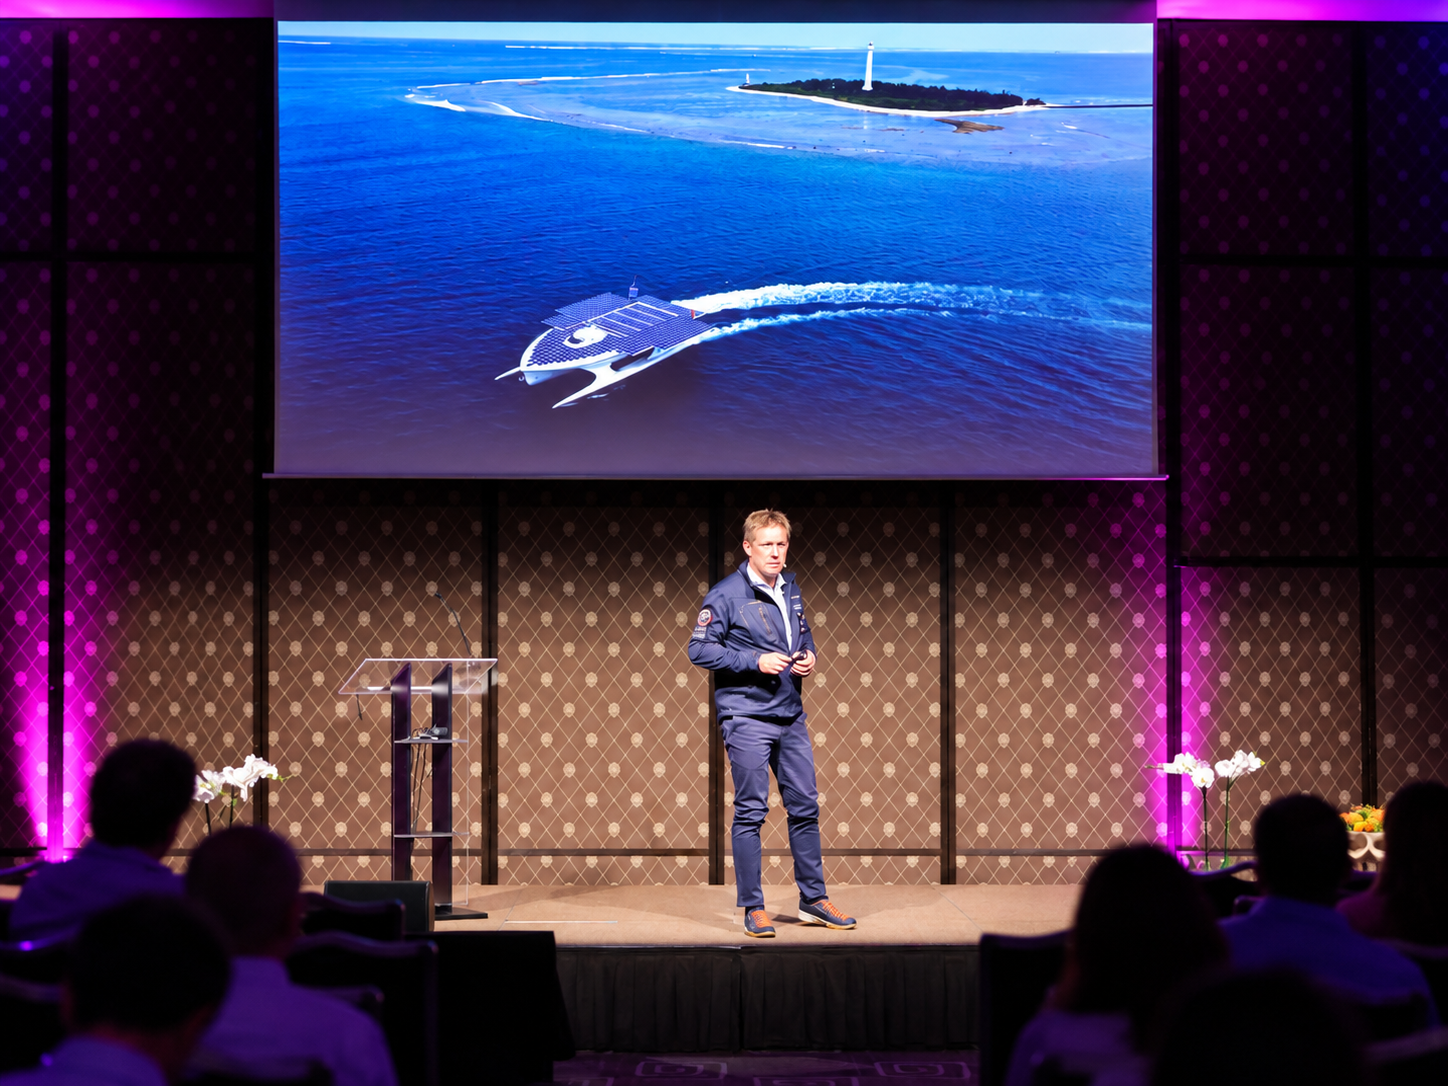
Zum Abschluss des Tages wechselte die CyberSEG360° mit Raphaël Domjan das Register. Der Schweizer Entdecker und Pionier des Solarabenteuers teilte seine Sicht auf Technologie und Innovation angesichts der Herausforderungen in Energie und Umwelt – ein anderer Blickwinkel nach einem Tag ganz im Zeichen der Cybersecurity.
Wenn es einen roten Faden dieser Ausgabe gibt, dann vielleicht diesen: Je stärker sich Technologien weiterentwickeln, desto wichtiger wird die Fähigkeit, zu verstehen, was sie tun, die Kontrolle über die eigenen Umgebungen zu behalten und die richtigen Entscheidungen zu treffen.